Come la crittografia agile e l’intelligenza artificiale proteggeranno i nostri dati dai futuri attacchi quantistici.
Il grande gioco della sicurezza informatica sta cambiando le sue regole fondamentali. Al Mobile World Congress di Barcellona, Thales ha lanciato un allarme che ricorda le trame dei vecchi film di spionaggio elettronico: la superficie di attacco si sta espandendo a dismisura. Ogni nuovo terminale collegato alla rete diventa un potenziale punto di ingresso per hackers. Secondo Eva Rudin, figura di vertice di Thales, la proliferazione di dispositivi connessi nelle nostre case e nelle infrastrutture critiche ha creato una vulnerabilità sistemica che richiede un cambio di paradigma immediato.
Il duello tra algoritmi pensanti
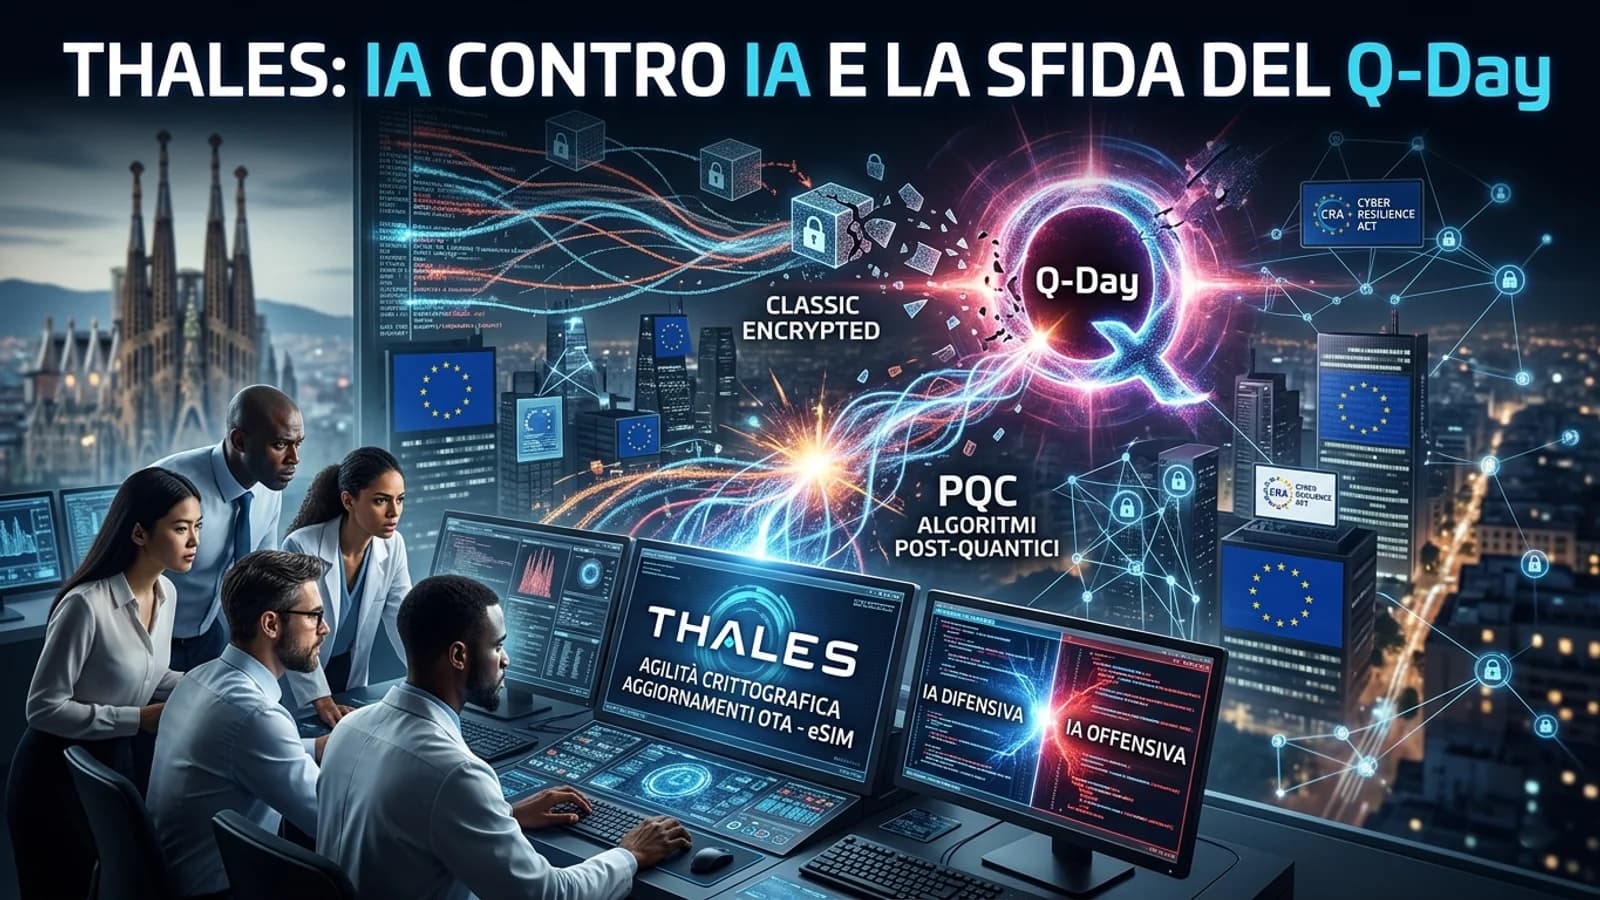
L’Intelligenza Artificiale ha trasformato la difesa dei dati in una guerra tra macchine. Gli aggressori utilizzano oggi sistemi automatizzati per individuare falle nel codice a una velocità che nessun tecnico umano potrebbe mai contrastare. Per rispondere a questa minaccia, Thales ha scelto di schierare l’apprendimento automatico all’interno di ogni sua soluzione. L’obiettivo è creare una dinamica di “IA contro IA”, dove la capacità di reazione della difesa si evolve in tempo reale per neutralizzare i tentativi di intrusione. Questo scontro invisibile definisce l’attuale equilibrio tra la protezione dei ministeri e la potenziale paralisi dei servizi essenziali.
L’ombra del Q-Day e il furto dei dati
La minaccia più inquietante all’orizzonte è nota come Q-Day: il momento in cui un computer quantistico sarà capace di frantumare l’attuale cifratura che protegge i conti bancari e i segreti di stato. Esiste già una strategia criminale chiamata “raccogli ora, decifra dopo”. Diverse entità stanno intercettando e accumulando enormi quantità di comunicazioni cifrate oggi, scommettendo sulla possibilità di leggerle tra dieci o venti anni grazie alla potenza quantistica. Poiché sistemi come le automobili o le reti elettriche hanno cicli di vita decennali, la protezione deve essere integrata subito nell’ hardware e nel software.
Agilità crittografica: aggiornamenti via etere
Per evitare che miliardi di dispositivi diventino obsoleti o pericolosi dall’oggi al domani, Thales punta sulla cosiddetta agilità crittografica. La società ha dimostrato che è possibile aggiornare i sistemi di sicurezza via etere, intervenendo direttamente sulle schede SIM ed eSIM già installate. Questo permette di sostituire i vecchi algoritmi vulnerabili con nuove difese resistenti ai computer quantistici senza dover sostituire fisicamente i componenti. Parallelamente, il quadro normativo europeo si sta adeguando: il Cyber Resilience Act introdurrà dal 2027 requisiti di sicurezza obbligatori per ogni oggetto connesso venduto nell’Unione Europea, garantendo una base minima di protezione per tutti i cittadini.
Il mio verdetto da vecchio sistemista che masticava bit
Siamo davanti a una corsa agli armamenti digitali che farebbe impallidire i protagonisti de “WarGames”. La strategia del “raccogli ora e decifra dopo” è una spada di Damocle che pende su ogni nostra comunicazione privata. L’unica speranza per non finire con un sistema operativo in stallo perenne è proprio l’agilità crittografica. Se non rendiamo le nostre difese capaci di mutare velocemente come un virus, il Q-Day non sarà solo una data teorica, ma il giorno in cui la nostra privacy diventerà di dominio pubblico. Preparate i firewall, perché la battaglia è appena iniziata.
Pensate che i vostri dispositivi domestici siano pronti per la sfida del 2027 o li scollegherete prima? Scrivetelo nei commenti!
Seguite FullStackgarage.it per restare aggiornati sulle prossime scansioni della rete.
Al prossimo salvataggio del database! Ci vediamo nel cyberspazio!
Il vostro amministratore di sistema tra bit e realtà.
Ciucci Gilberto