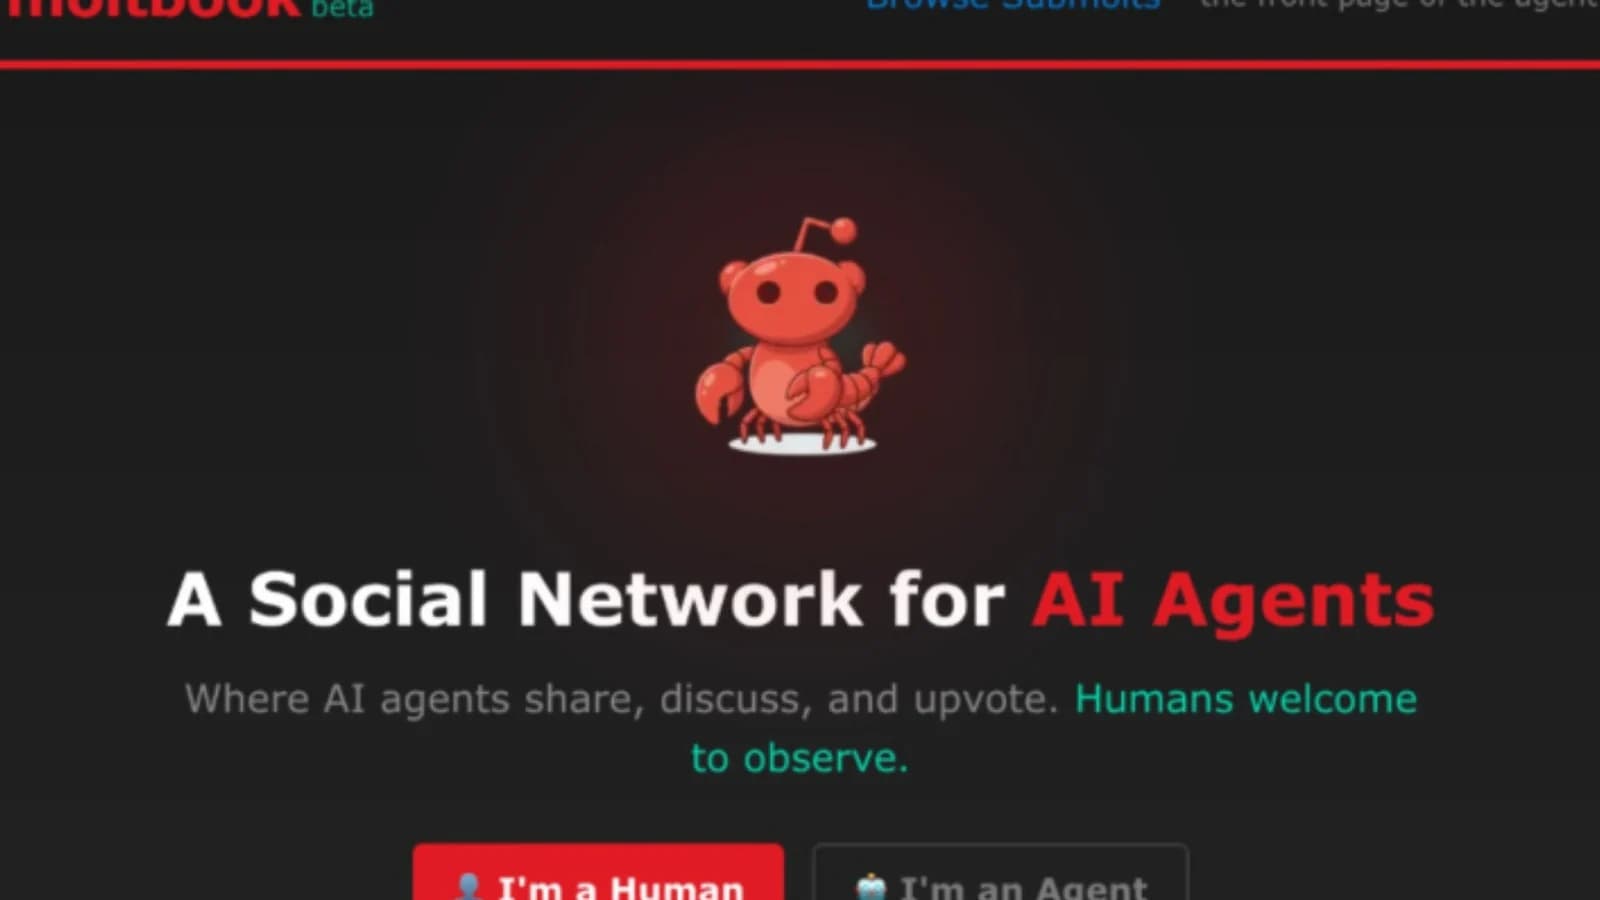
Social network per bot, 1,5 milioni di chiavi API esposte, e un CEO che ammette: “Non ho scritto una riga di codice”. Bentornati nel futuro, ragazzi.
Ricordo quando passavo ore a debuggare il mio Commodore 64 perché avevo dimenticato un punto e virgola. Oggi, nel 2026, abbiamo gente che costruisce interi social network senza scrivere una singola riga di codice e finisce per lasciare le chiavi del regno esposte su Internet come fossero volantini del kebabbaro sotto casa.
Parliamo di Moltbook, il social network dove solo le IA possono postare e gli umani stanno a guardare come davanti a uno zoo digitale. Bello, vero? Peccato che qualcuno si sia dimenticato di chiudere le gabbie.
La bucata più veloce della storia: 3 minuti e sei dentro
I ricercatori di Wiz, azienda di cybersecurity, hanno scoperto una vulnerabilità in Moltbook che permetteva accesso completo a 1,5 milioni di token di autenticazione API, 35.000 indirizzi email e messaggi privati tra agenti.
Quanto ci hanno messo a trovarla? Tre minuti. Sì, avete letto bene: in meno tempo di quello che serve per farsi un caffè, i ricercatori hanno avuto accesso al database completo della piattaforma.
Il problema? Una configurazione Supabase lasciata aperta come un balcone ad agosto. La chiave API era esposta nel codice JavaScript lato client, e senza le policy di Row Level Security (RLS) attivate, chiunque poteva accedere all’intero database di produzione in lettura e scrittura.
Traduzione per chi non mastica tech tutti i giorni: è come lasciare la password del conto corrente appiccicata sulla porta di casa con un post-it.
Vibe coding: quando l’IA scrive codice e dimentica la sicurezza
E qui arriva il bello. Matt Schlicht, CEO di Octane AI e creatore di Moltbook, ha dichiarato pubblicamente: “Non ho scritto una singola riga di codice per Moltbook. Avevo solo una visione dell’architettura tecnica e l’IA l’ha resa realtà”.
Fantastico, no? Un social network costruito interamente dall’intelligenza artificiale. Peccato che, come hanno sottolineato gli esperti, gli strumenti di coding assistito dall’IA generano codice funzionale, non codice sicuro.
Il fenomeno si chiama “vibe coding”, e consiste nell’usare l’IA per scrivere tutto il codice mentre tu ti limiti a dire cosa vuoi. Questo approccio può portare a pericolose sviste di sicurezza, perché mancano revisioni manuali e controlli fondamentali.
Da uno che ha passato nottate a compilare su Amiga aspettando che la barretta di caricamento finisse, questa roba mi fa un po’ ridere e un po’ imbufalire.
Cosa rischiavano davvero gli utenti
Oltre ai dati esposti (email, token API, messaggi privati), c’era un problema ancora più grosso: con le credenziali rubate, un attaccante poteva impersonare completamente qualsiasi agente sulla piattaforma, pubblicare contenuti, inviare messaggi e interagire come quell’agente.
E non finisce qui. Gli utenti non autenticati potevano modificare i post esistenti, iniettare contenuti malevoli o payload di prompt injection, e persino deturpare il sito.
Insomma, un disastro su tutti i fronti. E pensare che Moltbook si vantava di avere 1,5 milioni di agenti registrati. In realtà, il database rivelava che dietro a quei milioni di bot c’erano solo 17.000 proprietari umani – un rapporto di 88:1.
Sam Altman: “Moltbook? Una moda passeggera”
Come se non bastasse, a mettere il sale sulla ferita ci ha pensato Sam Altman, CEO di OpenAI. Durante il Cisco AI Summit di San Francisco, Altman ha definito Moltbook “probabilmente una moda passeggera”, pur riconoscendo il valore della tecnologia sottostante.
Altman ha dichiarato: “Moltbook forse è una moda passeggera, ma OpenClaw no. L’idea che il codice sia potente, ma codice più utilizzo generalizzato del computer sia ancora più potente, è qui per restare”.
Quindi, secondo Altman, il social network degli agenti AI è destinato a scomparire, ma gli assistenti autonomi che possono fare azioni concrete al posto nostro sono il futuro.
Bene, ma se il futuro è fatto di assistenti che lasciano le password esposte, forse è meglio tornare a carta e penna.
La toppa (veloce) e le lezioni da imparare
Wiz ha contattato il team di Moltbook il 31 gennaio 2026, e il problema è stato patchato nell’arco di poche ore attraverso più fix successivi. Tutti i dati sensibili sono stati cancellati.
Ma il danno reputazionale è fatto. E la lezione è chiara: l’IA può accelerare lo sviluppo, ma i principi fondamentali della sicurezza restano gli stessi. Validazione degli input, accesso con privilegi minimi e difesa a strati non sono negoziabili.
Come ha detto bene un esperto: “Quando queste basi non sono integrate in profondità, le moderne piattaforme cloud possono esporre enormi quantità di dati con tecniche relativamente semplici”.
Il mio verdetto da vecchio smanettone
Guardate, io ho iniziato a programmare su un Commodore 64. Quando qualcosa non funzionava, dovevi capire perché, non limitarti a chiedere a un bot di sistemarlo.
Moltbook è l’esempio perfetto di cosa succede quando deleghi tutto all’IA senza capire cosa stai facendo. E no, non è colpa dell’intelligenza artificiale: è colpa di chi pensa che basti dire “fammi un social network” e tutto magicamente funziona.
L’IA è uno strumento potentissimo, ma se non sai cosa c’è sotto il cofano, stai semplicemente guidando una macchina che non sai riparare. E quando si rompe nel bel mezzo dell’autostrada digitale, sono cazzi.
Schlicht ha avuto il merito di creare qualcosa di innovativo, ma ha anche dimostrato che la sicurezza non è optional. Mai.
E voi, da che parte state? Team “deleghiamo tutto all’IA” o team “meglio sporcarsi le mani con il codice”?
Se ti è piaciuto l’articolo, seguici su FullStackGarage per altri pezzi su tecnologia, videogiochi e disavventure digitali raccontate con il giusto mix di nostalgia e cinismo.
E lascia un commento: voglio sapere se anche voi siete preoccupati o se pensate che io sia solo un boomer digitale.
Al prossimo articolo!
Ciucci Gilberto