Una falla nel pacchetto npm rivela il codice sorgente completo
Mettetevi comodi davanti al vostro monitor a tubo catodico e regolate il contrasto, perché nel cyberspazio sta circolando un pacchetto di dati che non dovrebbe trovarsi lì. Mentre i colossi della Silicon Valley cercano di convincerci che il futuro risieda in cervelli elettronici impenetrabili, Anthropic ha appena dimostrato che basta una svista grossolana per far crollare il muro di riservatezza. Non è la prima volta che accade e questo rende la vicenda ancora più incredibile per chi, come noi, è cresciuto a pane e linee di comando, sapendo bene che la sicurezza non è un optional ma la base di ogni sistema che voglia definirsi professionale.
Il ritorno della mappa dei sorgenti nel sistema
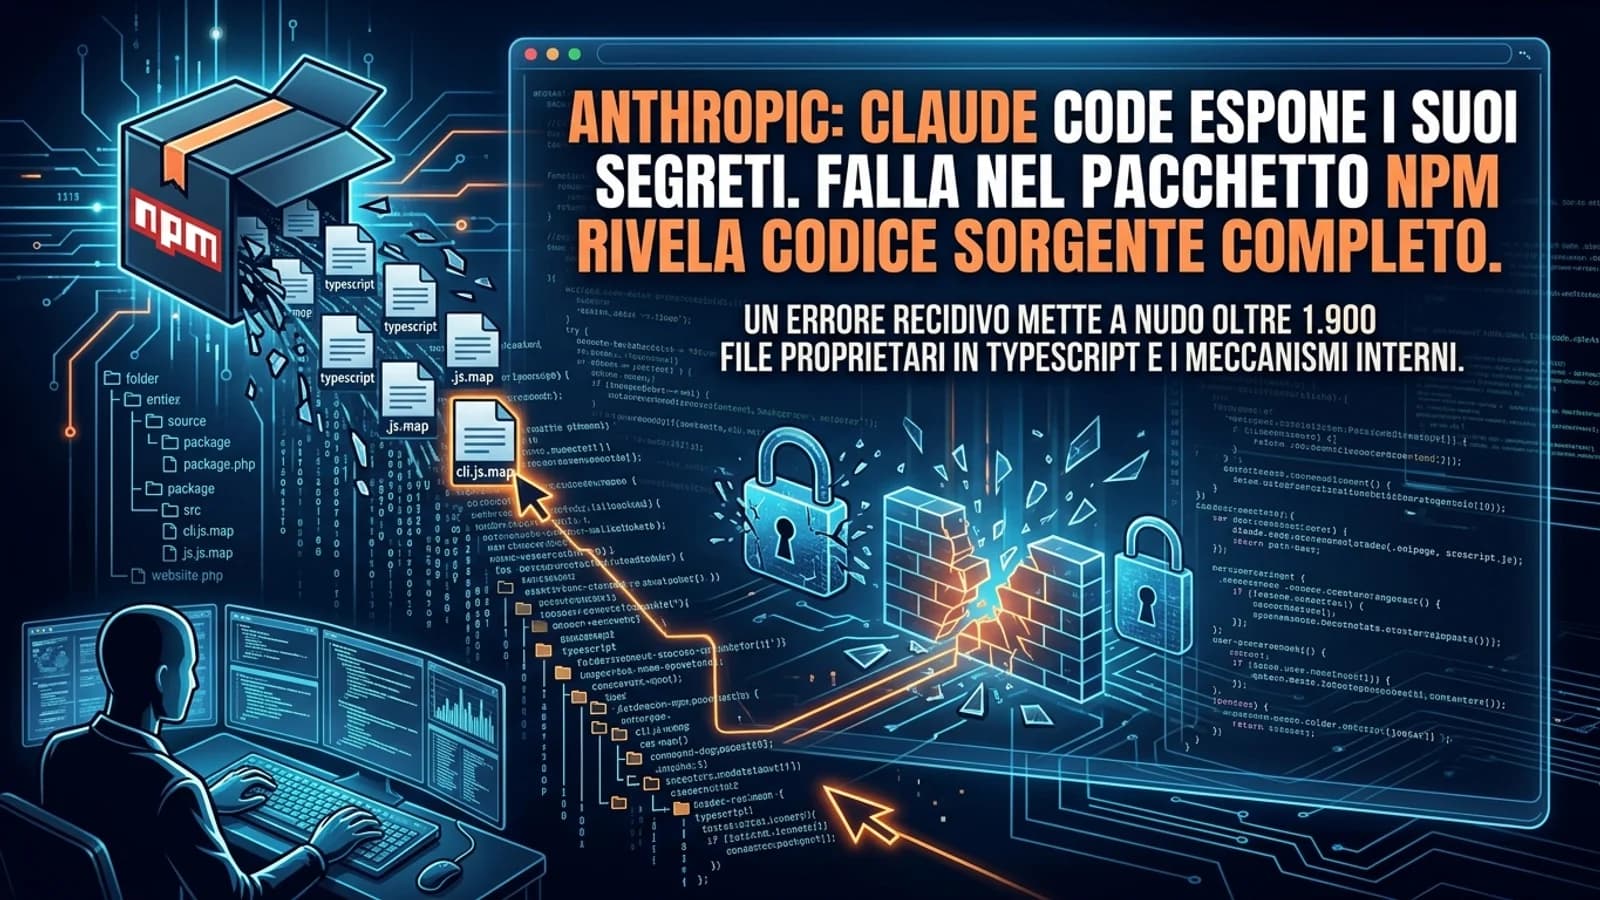
L’allarme è stato lanciato da Chaofan Shou, un esperto ricercatore della società Fuzzland, il quale ha individuato un file pesante circa 60 megabyte all’interno dell’ultima distribuzione ufficiale del software. Si tratta del file “*cli.js.map”*, una mappa dei sorgenti che funge da traduttore tra il codice compresso destinato all’utente finale e il linguaggio originale scritto dai programmatori. Includere questo elemento in un rilascio pubblico è un errore software di configurazione che permette a chiunque di ricostruire l’intera struttura dell’applicazione. Attraverso questa falla, sono diventati accessibili oltre 1.900 file proprietari scritti in TypeScript, svelando i meccanismi interni delle procedure di comunicazione, i protocolli di cifratura e persino i sistemi di telemetria che monitorano l’attività degli utenti.
Un errore recidivo nel software che sa di fine dei giochi
La gravità della situazione risiede nella cronologia degli eventi, poiché Anthropic era già incappata in questa identica trappola nel febbraio 2025. Nonostante la rimozione del pacchetto difettoso avvenuta mesi fa, la versione v2.1.88 ha riproposto lo stesso varco di sicurezza, segnalando una mancanza di controlli nel processo di pubblicazione. Per un’azienda che punta tutto sull’affidabilità, questo secondo arresto della reputazione tecnica solleva dubbi sulla gestione interna della qualità. La comunità dei programmatori ha reagito con una velocità impressionante, creando depositi di codice su GitHub dove il materiale estratto viene analizzato e catalogato in tempo reale, rendendo il segreto industriale ormai di pubblico dominio tra gli addetti ai lavori.
Le conseguenze nel cyberspazio degli sviluppatori globali
È importante sottolineare che questo incidente non ha esposto i dati personali degli utenti o i pesi del modello logico dell’intelligenza artificiale, limitando i danni alla proprietà intellettuale dell’azienda. Tuttavia, la pubblicazione del codice dell’interfaccia a riga di comando mette a nudo la logica con cui Claude interagisce con i sistemi locali degli utenti. Questo scenario rappresenta una miniera d’oro per chiunque voglia studiare i punti deboli del programma o creare versioni derivate non autorizzate. Per Anthropic si profila una situazione di imbarazzo totale che mina la narrazione della “sicurezza responsabile”, dimostrando che anche i giganti possono scivolare sulle basi più elementari della distribuzione del software moderno.
Il mio verdetto da vecchioappassionatodi Amiga 500
Anthropic ha premuto “Reset” sulla propria credibilità.
Vedere un’azienda da miliardi di dollari commettere due volte lo stesso errore elementare mi fa rimpiangere la precisione dei manuali cartacei. Se non sanno gestire un semplice file di configurazione, come possiamo fidarci della loro gestione dei dati sensibili nel lungo periodo? La fretta di dominare il mercato sta producendo codice colabrodo e noi utenti siamo i collaudatori non pagati di questa era digitale caotica.
Fateci sapere cosa ne pensate nei commenti e restate connessi su FullStackgarage.it per non perdere le prossime analisi dal fronte tecnologico.
Al prossimo articolo! Ci becchiamo nella prossima stringa di codice!
Il Vostro analista dei bit perduti
Ciucci Gilberto